CVSS评分9.2的PHP 严重漏洞怎么应对?安速信息 24 小时完成客户服务器升级
10 月 21 日晚,PHP 官方发布紧急安全更新,修复两个严重漏洞:CVE-2026-109618 与 CVE-2026-109619。CVSS 评分 9.2,无需登录、无需任何权限,攻击者一个外部请求即可在服务器上执行任意代码。所有仍在官方维护的 PHP 版本均在影响范围内。
10 月 22 日,补丁发布第二天,安速信息完成全部客户服务器升级:3 台服务器,2 台海外、1 台国内,全部换用包含官方修复的最新版本,网站全程正常访问。从公告到完成,不到 24 小时。
外贸网站遇到这种漏洞,风险有多大?
一旦被利用,后果通常分三类。第一,客户资料外泄:询盘记录、客户名单、邮件往来可能整包被拿走。第二,搜索流量清零:页面被篡改、被植入恶意内容后,Google 降权甚至拉黑,此前积累的搜索表现可能一夜归零。第三,服务器沦陷:被植入挖矿程序或当作攻击跳板,访问变慢,严重时被主机商直接停机。更麻烦的是时差——外贸网站的访问者大多在欧美,攻击发生时您可能正在睡觉。漏洞曝光后能不能第一时间响应,靠的不是运气,是服务商有没有盯公告、随时能动的机制。
为什么安速信息这次只是“打个补丁”?
安速信息服务的客户网站,基本运行在同一套环境:PHP 8.2 + 1Panel 面板。这次正好验证了技术选型的价值。PHP 8.2 在官方修复范围内,升级即可完成修复。官方同时明确:仍在运行 PHP 8.1 及更老版本的站点已无补丁可打,只能做版本迁移——那才是真正的大工程。平时选新版本看似“跟上潮流”,出事的时候,选新版本意味着自救通道还开着。这是自研技术、自主可控环境的直接收益:环境统一、版本可控、响应路径清晰。
这次具体做了什么?
操作分三步。
第一步,先把 1Panel 面板升到最新,管理工具更新到位,后续操作才稳。
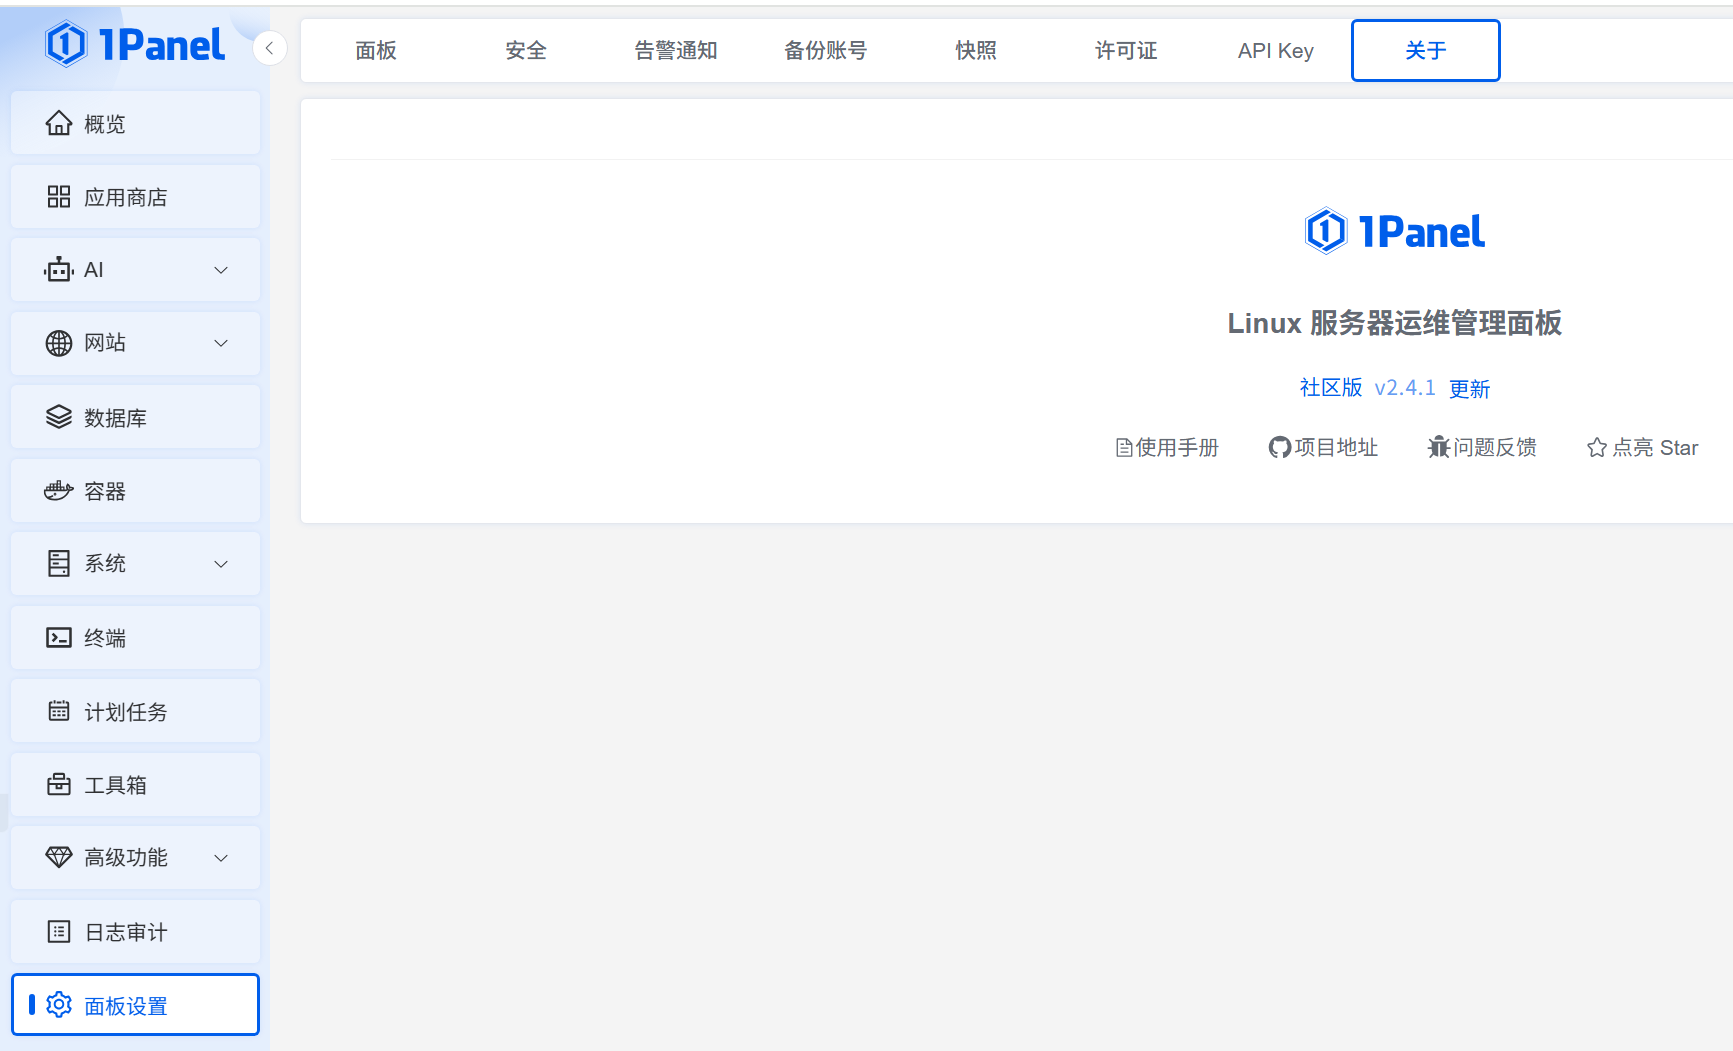
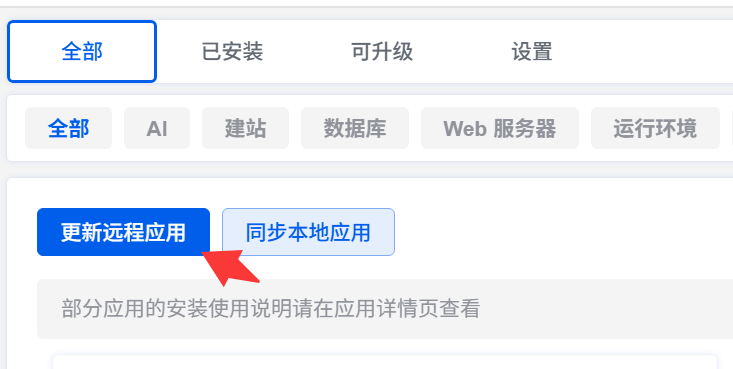
第二步,同步一次远程应用列表,确保之后安装、升级的组件都来自最新源。
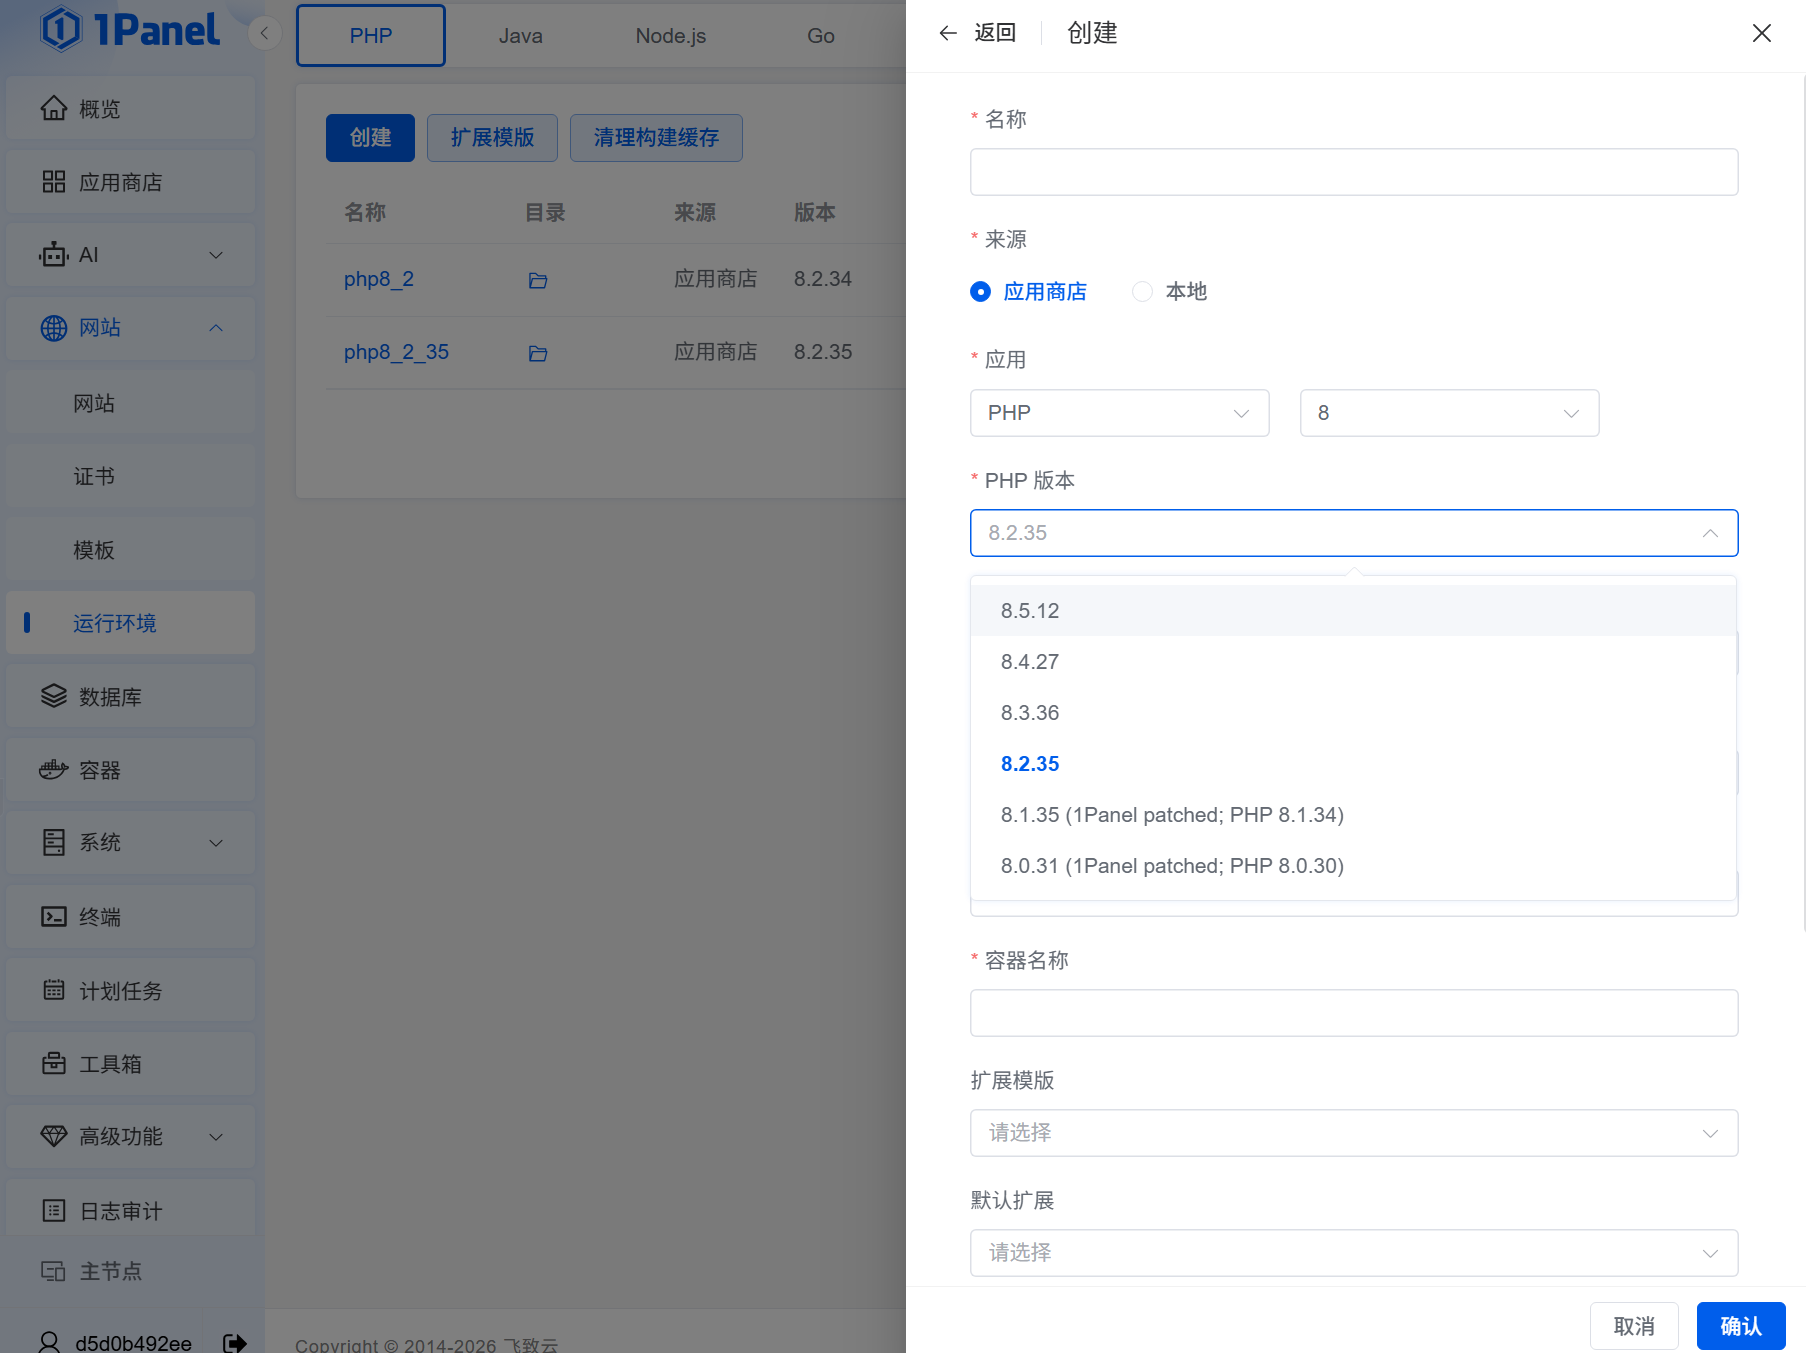
第三步,核心动作:新建 PHP 运行环境,直接选用包含本次修复的最新版本(8.2 分支为 8.2.35),相当于给网站换了一套补丁齐全的底座,两个漏洞一次修复。
第四步,切换新环境后,首页、后台、询盘表单逐一验证,全部正常才算完成。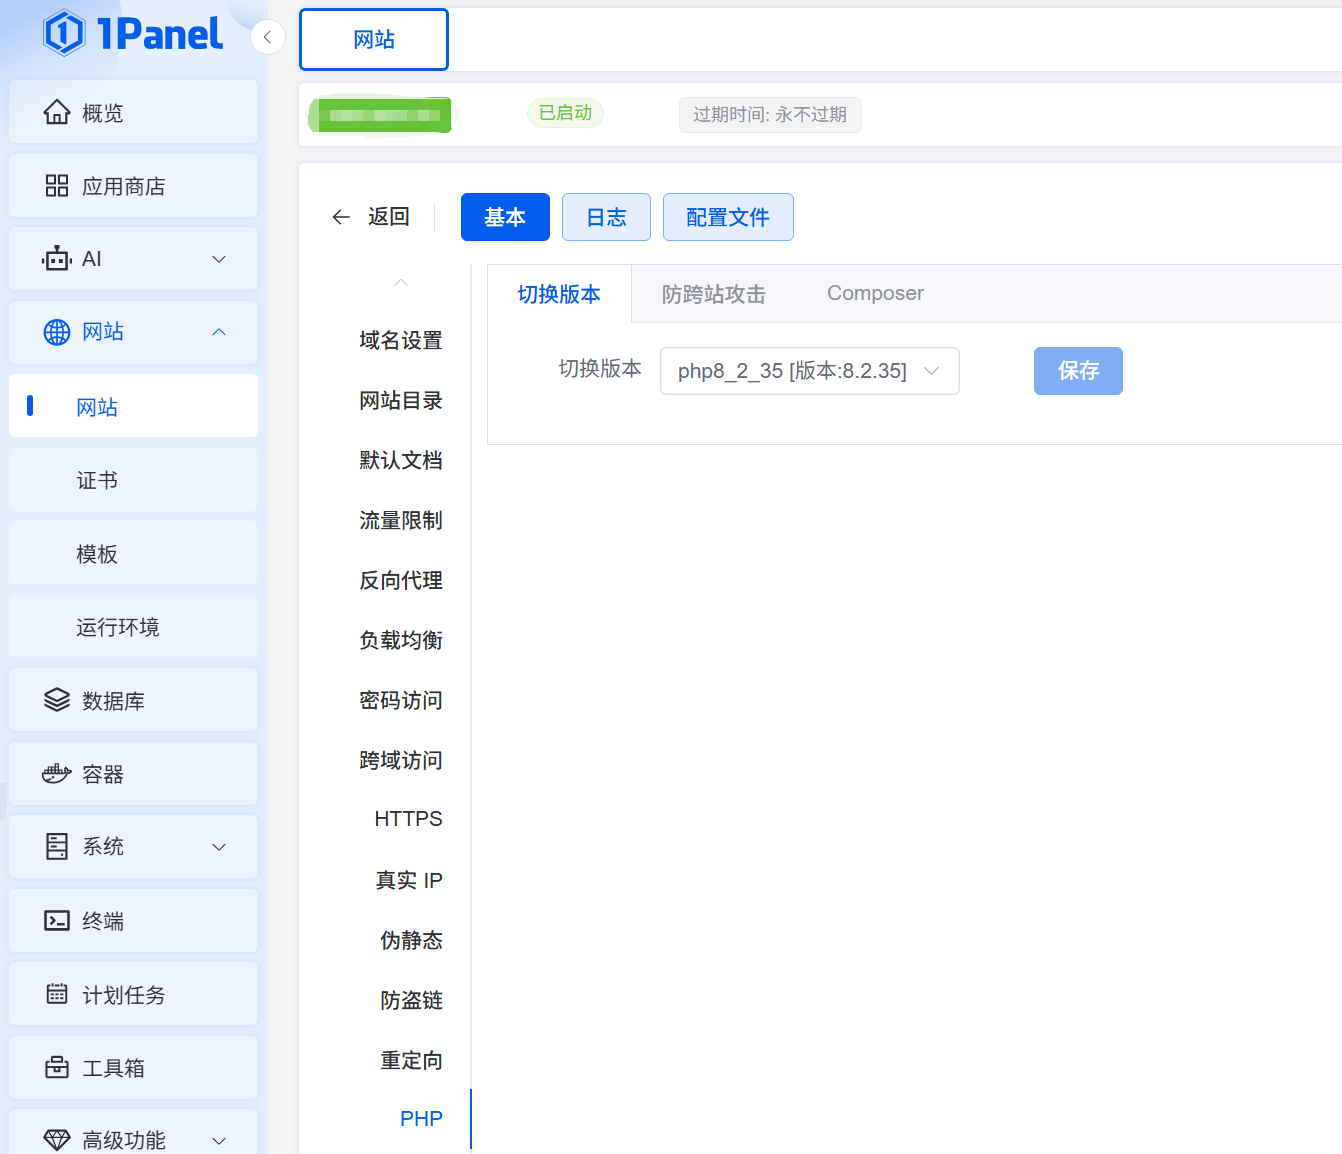
操作依据为 PHP 官方安全公告。
客户需要做什么?
升级按正常维护流程执行,网站访问、后台、询盘收发全程不受影响。每台服务器何时维护过、升级到什么版本,均有记录,随时可查。面板升级、环境更新、安全巡检本是安速信息服务中的固定动作;遇到这类严重漏洞,自动切换为应急响应。以技术与数据,驱动每一封询盘——前提是网站本身先立得住。
写在最后
外贸网站是 7×24 小时的获客入口。这次 PHP 严重漏洞再次说明:网站安全的分水岭,不在漏洞出现的那一刻,而在漏洞出现之后的 24 小时。
如果您的外贸建站服务商从未与您谈过服务器环境与漏洞响应机制,这篇文章也许就是该问一问的信号。
安速信息(南通安速信息技术有限公司),2016 年成立,团队由全技术人员组成,服务数百家外贸企业。自研 StructuraCMS 建站,Google Ads 代投放、Google SEO 优化、海外社媒 SNS 获客,AnLanCRM 外贸客户管理,全链路效果可验证。
咨询电话:15996665587
邮箱:info@ansu.xin
官网:www.ansu.xin